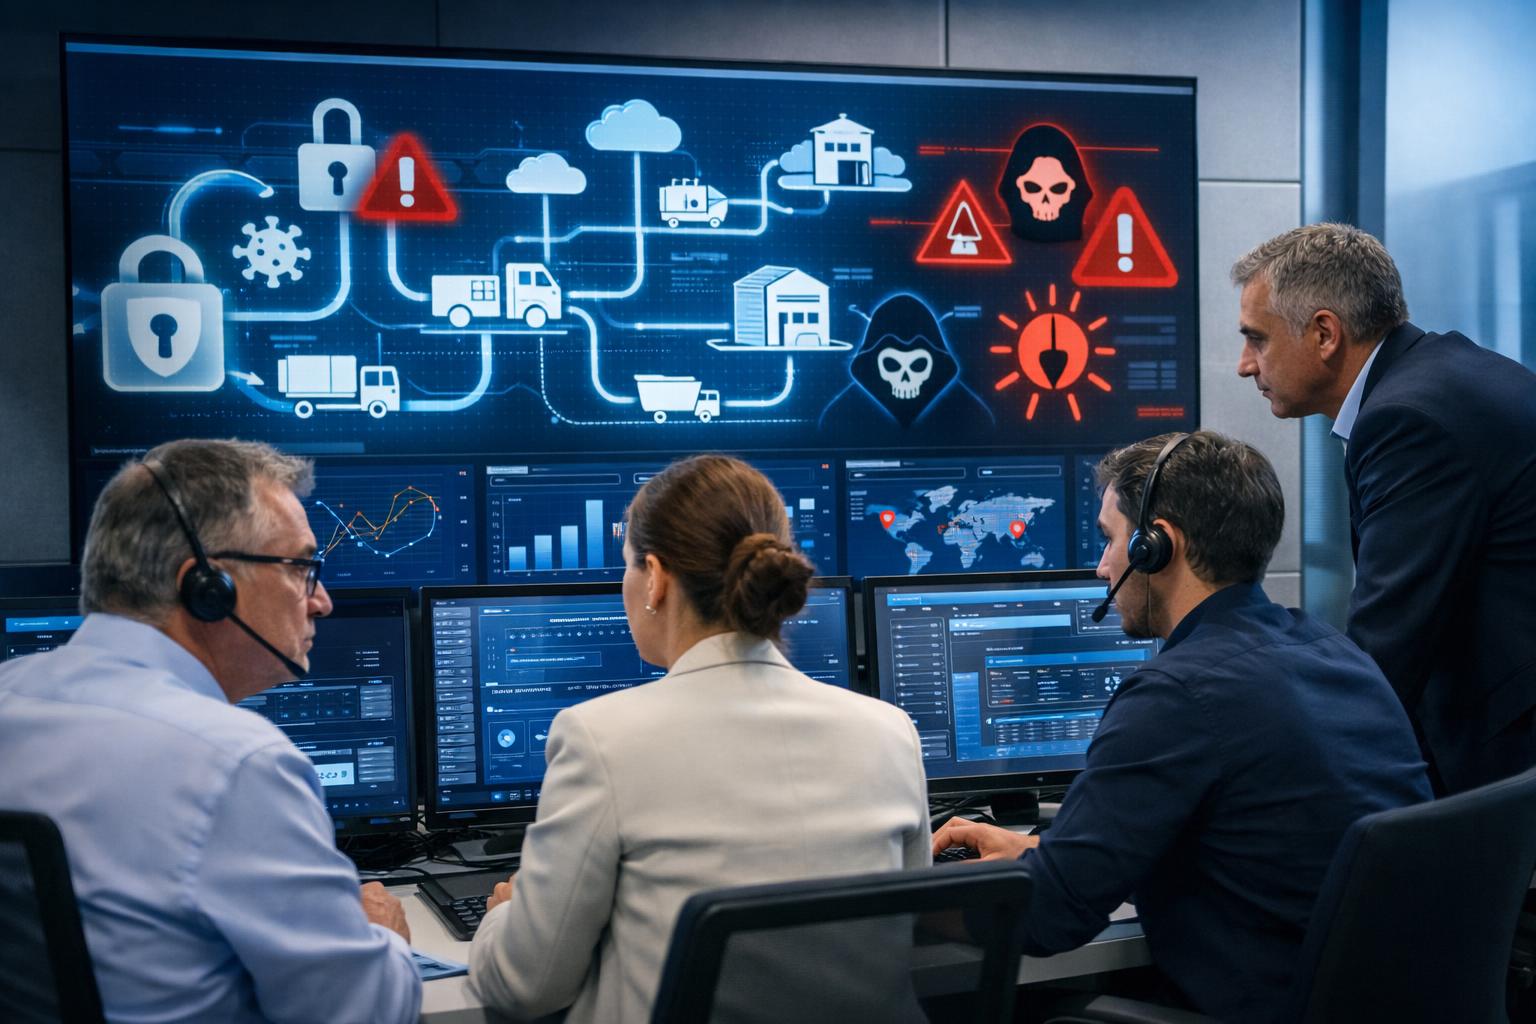
Nel contesto tecnologico attuale, la cybersecurity non è un tema limitato alla protezione dei sistemi interni: le interdipendenze tra clienti, fornitori e partner allungano il perimetro degli attacchi e rendono vulnerabile l’intera filiera. I dati 2026 resi pubblici da Assolombarda e Agenzia per la Cybersicurezza Nazionale (ACN) segnalano una crescita significativa del rischio. Una tendenza confermata anche dalle evidenze condivise da Kaspersky, con particolare attenzione alla specificità italiana legata alla forte presenza di PMI e manifattura industriale.
Aumenti a tre cifre: la fotografia della minaccia nel 2026
Nei primi sei mesi del 2026, nelle province di Milano, Monza e Brianza, Lodi e Pavia, ACN ha rilevato 612 eventi cyber con 703 vittime. Gli incidenti con impatto confermato sono aumentati del 445% rispetto all’anno precedente. La crescita degli eventi complessivi è stata del 117% e le vittime sono cresciute del 62% rispetto al primo semestre 2025 (Fonte: Assolombarda/ACN). Gli impatti più frequenti sono stati la compromissione di account e la perdita di disponibilità dei dati aziendali: in oltre 200 casi, tra le cause troviamo attacchi ransomware e violazioni via supply chain.
Inoltre, secondo Kaspersky, l’85% delle PMI italiane con meno di 500 dipendenti ha subito almeno un incidente informatico nell’ultimo anno (Fonte: Kaspersky). La supply chain si conferma la principale via di attacco: la crescente integrazione tra sistemi, terze parti, fornitori di servizi e infrastrutture industriali crea nuovi punti di accesso e amplia le conseguenze di un singolo incidente.
Perché la supply chain è vulnerabile?
Dipendenze tecnologiche e connessioni
Ciascun anello della catena – software, infrastrutture, servizi cloud, manutentori esterni – rappresenta un possibile punto di ingresso per attaccanti che sfruttano vulnerabilità tecniche o procedure poco controllate. I collegamenti remoti lasciati aperti dai fornitori, le credenziali gestite in modo non sicuro e le componenti software obsolete sono tra le criticità ricorrenti segnalate dagli esperti. Un singolo attacco può propagarsi dalla realtà meno attrezzata all’intera filiera.
Minori investimenti e consapevolezza nelle PMI
La pressione sul tessuto produttivo italiano è elevata: molte PMI riportano tre tipologie diverse di incidenti in un solo anno. Solo il 22% ha investito in nuove assunzioni IT e meno della metà ha allocato risorse per tecnologie di difesa avanzata. D’altra parte, il carico di lavoro e la carenza di competenze interne espongono maggiormente queste realtà, che spesso affidano la sicurezza IT a personale non specialistico (Fonte: Kaspersky).
Normative di riferimento: NIS2 e Cyber Resilience Act
Normative come la direttiva NIS2 e il Cyber Resilience Act (CRA) puntano a rafforzare l’obbligo di conoscenza e controllo anche sui fornitori e le terze parti. In particolare, la NIS2 richiede che la valutazione e la gestione del rischio informatico includano la sicurezza della catena di approvvigionamento, valutando procedure di sviluppo sicuro, accessi remoti, qualità dei prodotti digitali dei fornitori. Si tratta di una responsabilità che, per le PMI coinvolte, impatta sia i rapporti di subfornitura sia quelli di servizio gestito o manutenzione (Fonte: Kaspersky). Si rimanda alle fonti istituzionali e alla normativa vigente per i requisiti puntuali e le implicazioni di conformità.
Implicazioni concrete per le aziende
Conoscere il proprio livello di esposizione
La prima misura concreta è la mappatura delle dipendenze tecnologiche e organizzative: quali fornitori hanno accesso ai sistemi? Come viene gestito il ciclo di aggiornamento software? Sono attivi accessi remoti e sono presidiati?
Le tecnologie di Threat Intelligence e il monitoraggio degli asset digitali aziendali permettono di individuare preventivamente eventuali esposizioni e circolazione di credenziali compromesse anche oltre il perimetro aziendale (Fonte: Kaspersky).
Rafforzare controllo e monitoraggio
I servizi gestiti di detection e response (come MDR e SOC esterni), la revisione delle procedure di accesso, i test sugli asset critici (compresi quelli OT e industriali), e la collaborazione strutturata con fornitori e partner sono elementi oggi necessari, anche per realtà di dimensione contenuta.
La formazione interna e la consulenza specialistica ricoprono un ruolo rilevante: la sicurezza di supply chain è anche cultura aziendale condivisa, con responsabilità non delegabili ai soli partner IT.
Conclusione
L’attuale crescita degli attacchi informatici lungo la supply chain impone un cambio di paradigma: la protezione non è più limitata alla propria “casa”, ma si estende a tutta la filiera, anche quando gli anelli appaiono distanti. Le PMI italiane sono chiamate a conoscere la propria esposizione, a rafforzare procedure e tecnologie di controllo e a promuovere una governance della sicurezza che coinvolga attivamente clienti, fornitori e partner.
Cosa può fare la tua azienda oggi?
Valutare la propria esposizione, investire in monitoraggio e detection, sensibilizzare tutta l’organizzazione e istituire procedure chiare di verifica e risposta agli incidenti. Collaborare con partner specializzati può aiutare ad affrontare la complessità tecnica e organizzativa, ma la responsabilità resta sempre in capo all’impresa.
Vuoi approfondire come mappare le dipendenze IT e costruire un modello di controllo efficace sulla supply chain? Parla con un esperto Alctech.